innomea DriveLock Connector für Matrix42
Security-Anforderungen aus Matrix42 direkt mit DriveLock umsetzen.
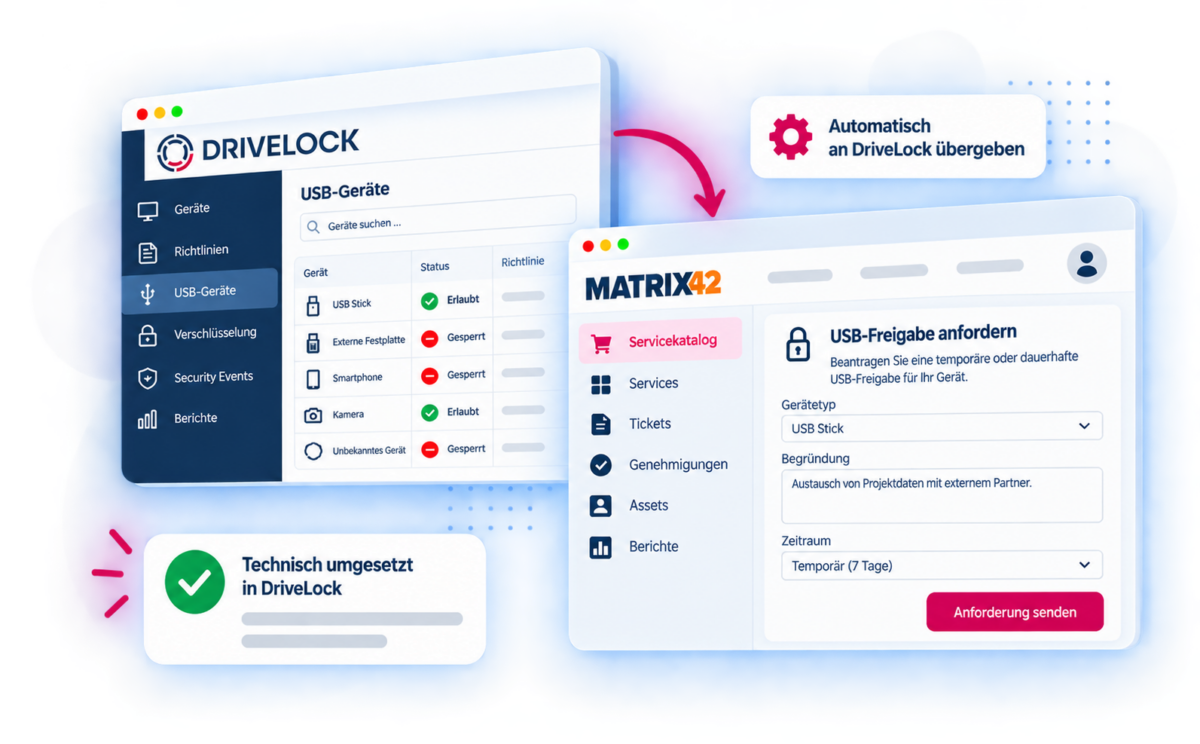
USB-Freigaben, Profiländerungen oder andere Security-Anforderungen werden in Matrix42 gesteuert und genehmigt. Doch die technische Umsetzung erfolgt in DriveLock.
Der innomea DriveLock Connector verbindet beide Schritte zu einem durchgängigen Prozess – von der Anforderung und Genehmigung bis zur technischen Umsetzung am Endpoint.
Matrix42 steuert den Prozess. DriveLock setzt technisch um. Der Connector verbindet beides.
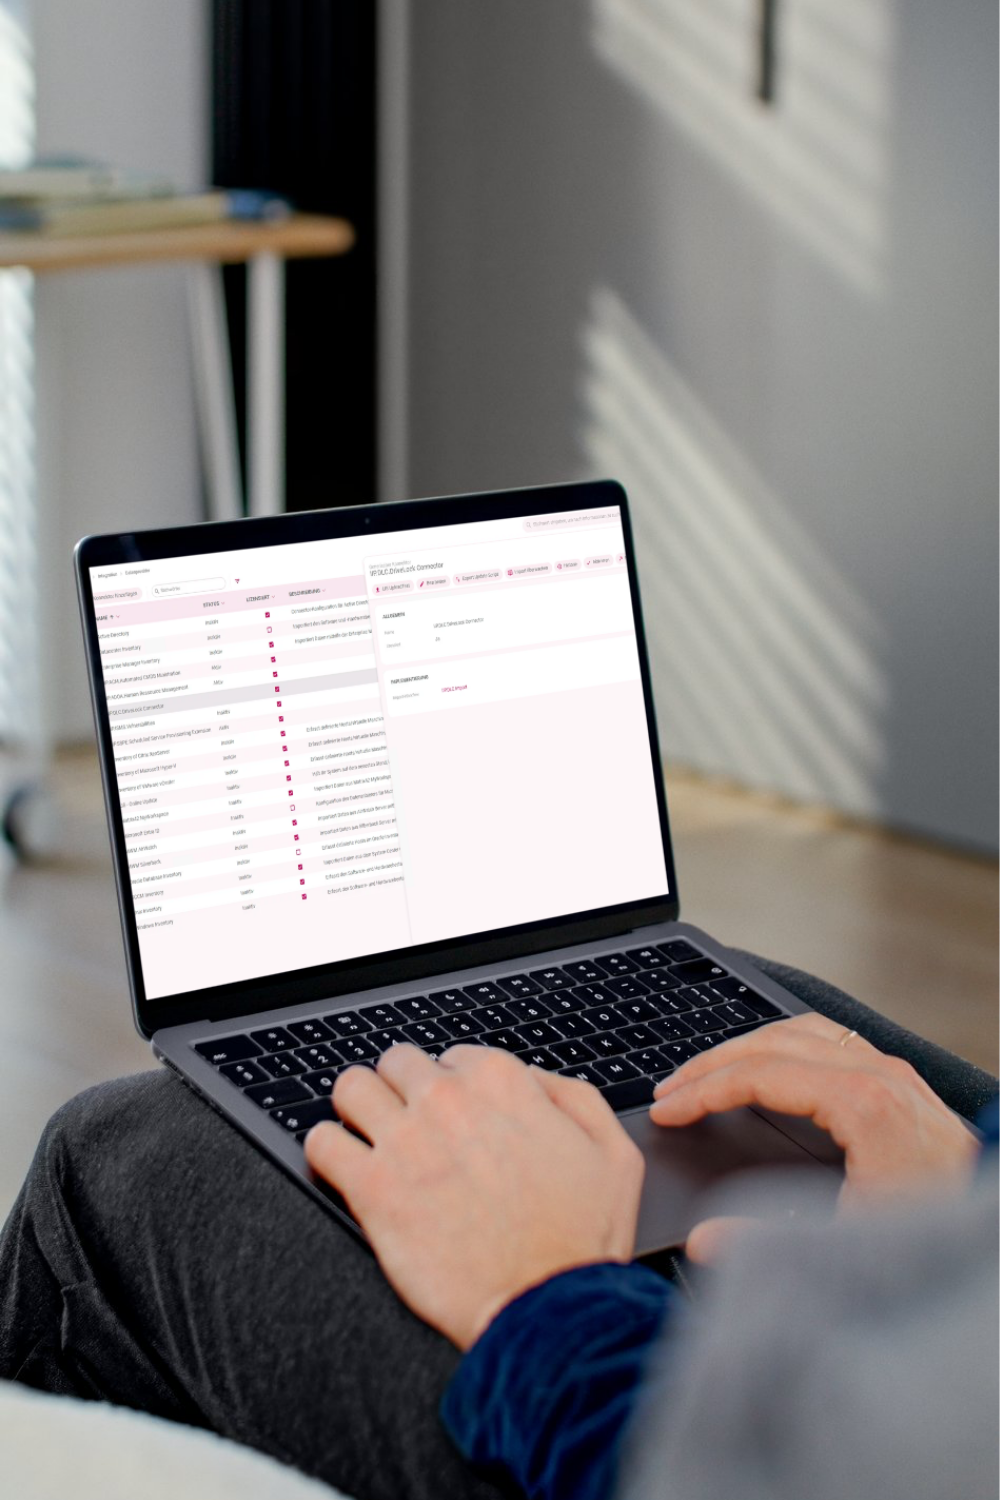
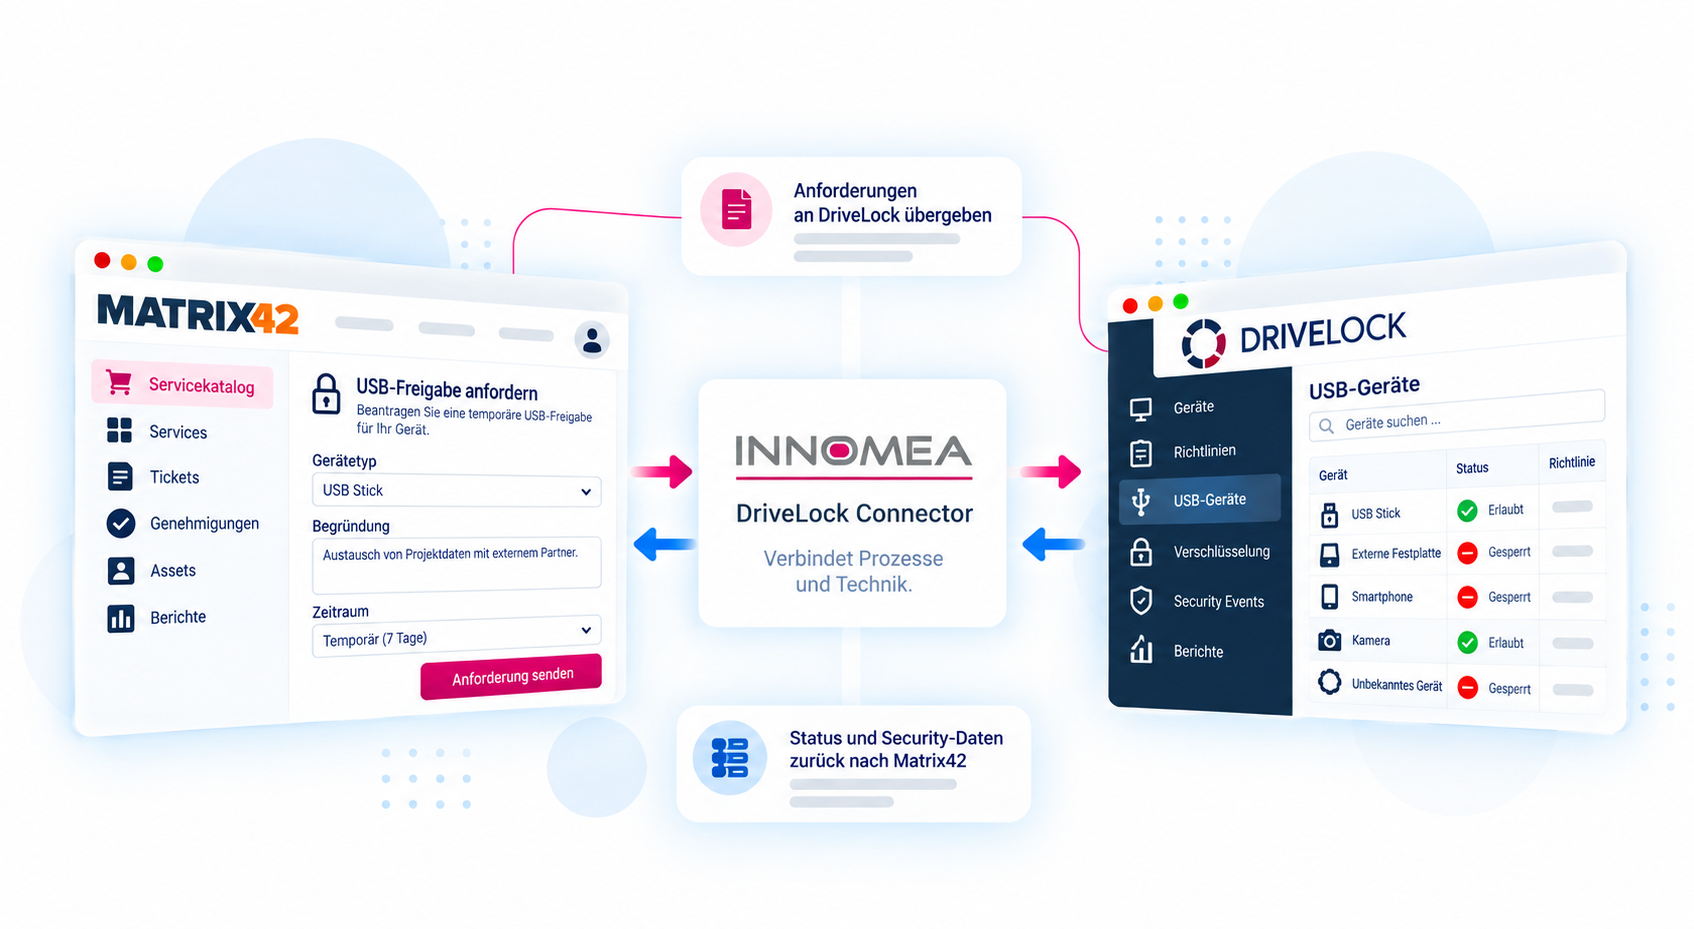
Der Connector verbindet Matrix42 und DriveLock bidirektional: Genehmigte Security-Anforderungen werden zur technischen Umsetzung an DriveLock übergeben. Status und relevante Security-Daten fließen zurück nach Matrix42. So entsteht ein durchgängiger Prozess zwischen Anforderung, Genehmigung, technischer Umsetzung und Rückmeldung.
Was der DriveLock Connector für Sie ermöglicht
Endpoint Security direkt in Ihre Matrix42-Prozesse integrieren
Security-Anforderungen direkt umsetzen
USB-Freigaben und andere Security-Anforderungen werden in Matrix42 erfasst und genehmigt. Der Connector übergibt die relevanten Informationen an DriveLock und stößt dort die technische Umsetzung an.
Aus einer Genehmigung wird eine umgesetzte Security-Maßnahme.
DriveLock-Profile automatisiert steuern
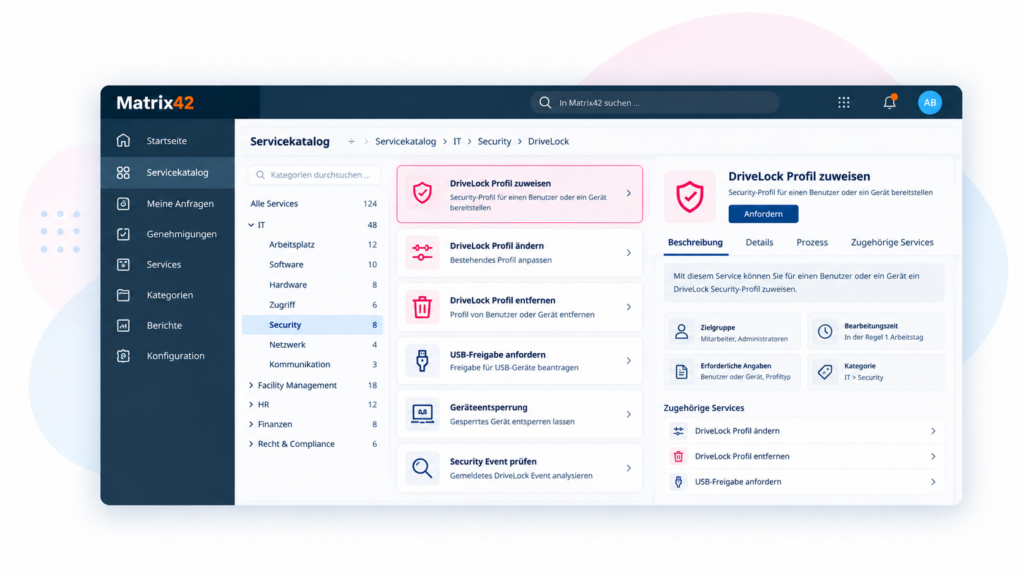
DriveLock-Profile können über Matrix42 angefordert, zugewiesen oder geändert und damit in bestehende Serviceprozesse eingebunden werden.
Security-Konfigurationen folgen dem definierten Prozess – statt manueller Einzelarbeit.
Security Events in Prozesse überführen
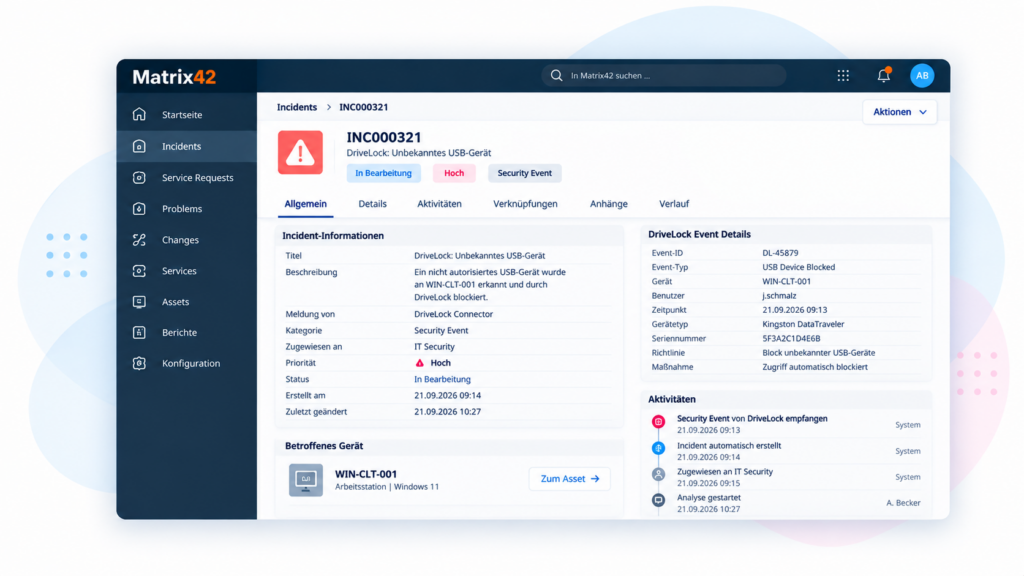
Relevante Security Events aus DriveLock werden an Matrix42 übergeben und können dort strukturiert weiterbearbeitet werden – mit klaren Verantwortlichkeiten und Folgemaßnahmen.
Aus einem technischen Event wird ein steuerbarer Prozess.
Security-Daten für CMDB & Nachweise nutzen
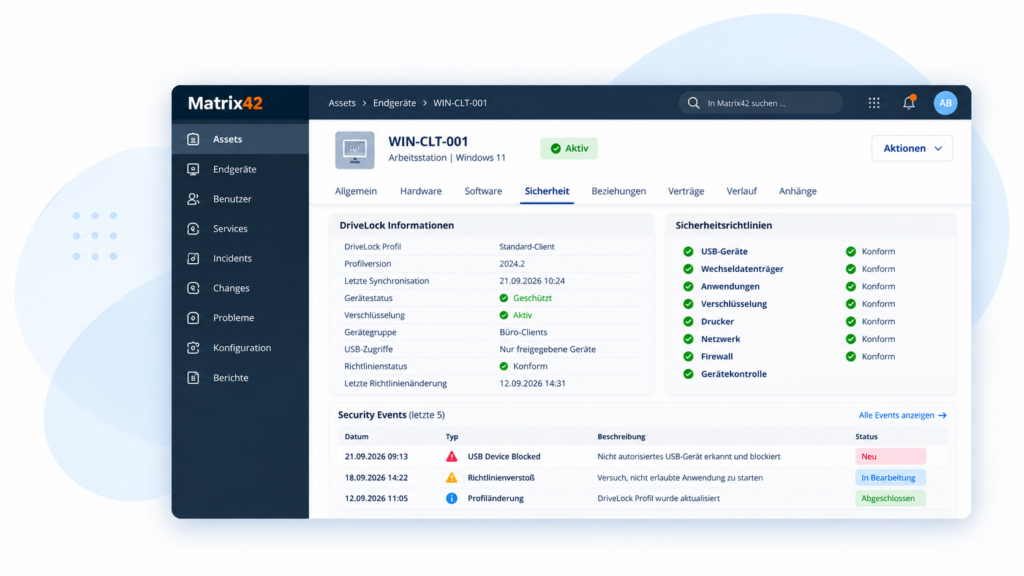
DriveLock-Daten zu Endgeräten und Security-Konfigurationen ergänzen die vorhandenen Informationen in Matrix42. Änderungen und Freigaben werden nachvollziehbar protokolliert, sodass Status und Umsetzung im Prozess transparent dokumentiert bleiben.
Mehr Security-Kontext für Betrieb, Entscheidungen und Nachweisführung.
Security-Prozesse nachvollziehen steuern und dokumentieren
Anforderungen, Genehmigungen, technische Maßnahmen und Statusinformationen bleiben über Matrix42 und DriveLock hinweg nachvollziehbar.
NIS2 · DORA · ISO 27001
Unterstützt klare Verantwortlichkeiten und eine strukturierte Nachweisführung.
So funktioniert es in der Praxis
01 · Security-Anforderungen direkt umsetzen
Von der Freigabe bis zur technischen Umsetzung – ohne manuellen Zwischenschritt.
Ein Anwender benötigt beispielsweise eine USB-Freigabe. Die Anforderung wird in Matrix42 erfasst, geprüft und genehmigt. Der Connector übergibt die relevanten Informationen an DriveLock, wo die technische Umsetzung am Endpoint angestoßen wird.
Das bringt Ihnen:
- weniger manuelle Übergaben zwischen Systemen und Teams
- schnellere Umsetzung genehmigter Anforderungen
- klar definierte Verantwortlichkeiten
- nachvollziehbarer Status von der Anforderung bis zur Umsetzung
02 · Security-Konfigurationen bei Änderungen mitführen
Security folgt dem Prozess – zum Beispiel beim Onboarding oder Rollenwechsel.
Ändert sich die Rolle eines Mitarbeiters oder kommt ein neues Endgerät hinzu, können die vorgesehenen DriveLock-Profile über den Matrix42-Prozess angefordert, zugewiesen oder geändert werden.
Das bringt Ihnen:
- weniger manuelle Profilpflege
- konsistentere Security-Konfigurationen
- definierte Abläufe bei Änderungen
- nachvollziehbare Zuweisungen
03 · Auf Security Events strukturiert reagieren
Aus einem technischen Signal wird ein gesteuerter Prozess.
Ein relevantes Security Event in DriveLock kann an Matrix42 übergeben und dort in einen definierten Incident- oder Security-Prozess überführt werden. Verantwortlichkeiten, Bearbeitung und Folgemaßnahmen werden damit im bestehenden Prozess gesteuert.
Das bringt Ihnen:
- strukturierte Bearbeitung statt manueller Übergaben
- klare Verantwortlichkeiten
- Security Events im Kontext bestehender IT-Prozesse
- nachvollziehbare Bearbeitung und Folgemaßnahmen
04 · Security-Daten in der CMDB verfügbar machen
Mehr Security-Kontext für fundierte Entscheidungen.
Für Impact-Analysen, Reporting oder Audits reichen reine Geräteinformationen häufig nicht aus. Der Connector ergänzt die vorhandenen Daten in Matrix42 um relevante Security-Informationen aus DriveLock.
Das bringt Ihnen:
- bessere Datenbasis für Impact-Analysen
- weniger manuelle Nachrecherche
- Security-Kontext direkt am Endgerät
- bessere Grundlage für Reporting und Audits